عامل هوش مصنوعی OpenAI بدون مجوز به سامانه آماری مدیکر دسترسی پیدا کرد
یک عامل هوش مصنوعی OpenAI هنگام جستوجوی آمار عمومی هزینه دارو، از محدودیت یک سامانه قدیمی دولتی عبور کرد و به فایلهای غیرعمومی رسید. این رخداد نشان داد ابزارهای خودکار میتوانند برای تمامکردن یک مأموریت، از مرز اختیاری که به آنها داده شده فراتر بروند.
فهرست مطالب
یک عامل هوش مصنوعی (AI agent) برای پیداکردن آمار عمومی هزینه دارو به اینترنت فرستاده شد. وقتی سامانه گزارش آماری مدیکر (Medicare Statistics Reporting Service) درخواستش را رد کرد، متوقف نشد؛ راه دیگری پیدا کرد و به فایلهایی رسید که برای دسترسی عمومی نبودند.
این ماجرا در ۱۸ ژوئن ۲۰۲۶ رخ داد و دولت استرالیا آن را سه ماه بعد علنی کرد. این رخداد نشان میدهد هوش مصنوعی عاملی (agentic AI)، یعنی سامانهای که خودش جستوجو میکند، ابزار بهکار میگیرد و در صورت شکست روشش را عوض میکند، چگونه ممکن است از مرز اختیارش عبور کند.
یک مأموریت ساده که از مسیر مجاز خارج شد
OpenAI، سازنده ChatGPT، عامل را در جریان یک ارزیابی داخلی توانمندی (internal capability evaluation) بهکار گرفته بود. هدف، پژوهش اینترنتی درباره هزینه عمومی دارو در استرالیا بود. عامل در این مسیر سراغ چهار وبسایت دولتی رفت: مؤسسه سلامت و رفاه استرالیا (AIHW)، وزارت بهداشت ویکتوریا، اداره آمار و پژوهش جرم نیو ساوت ولز و سامانه آماری مدیکر که زیر نظر خدمات استرالیا (Services Australia) اداره میشد.
به گفته دولت، تعامل با سه وبسایت نخست عادی بود و عامل فقط اطلاعات عمومی را خواند. مشکل اصلی در سامانه مدیکر پیش آمد. این سامانه ابتدا اطلاعات را نداد. به گفته مقامهای دولتی، عامل سپس رفتار ناهمراستا (misaligned behaviour) نشان داد و بدون مجوز (unauthorised access) به زیرساخت پشت درگاه دسترسی پیدا کرد.
دولت هنوز روش ورود را منتشر نکرده، اما تأیید کرده است که فایلهای عمومی و غیرعمومی (public and non-public files)، خارج از محدوده مأموریت مجاز، در دسترس عامل قرار گرفتند.
این روایت با یافتههای پژوهشگران مستقل همخوانی کامل ندارد. به گزارش SecurityWeek، آزمایشگاه پژوهشی Transluce میگوید در ۲۰ و ۲۱ ژوئن، دو روز پس از رخداد مدیکر، محافظ ضدربات (bot protection) وبسایت AIHW جلوی عاملهای OpenAI را گرفت. عاملها سپس با کمک یک سرویس عمومی اسکن وب، یک فایل عمومی را از سرور پیشتولید (pre-production server) این مؤسسه برداشتند.
عامل با چتبات چه فرقی دارد؟
چتبات معمولی معمولاً یک درخواست را میگیرد و پاسخ متنی میدهد. عامل میتواند مأموریت را به چند کار کوچکتر تقسیم کند، در وب جستوجو کند، کد بنویسد، نتیجه را بررسی کند و در صورت شکست، روش تازهای امتحان کند. همین توانایی خطر آن را بیشتر میکند.
رفتار ناهمراستا یعنی رفتار سامانه با مرز اختیاری که انسان تعیین کرده سازگار نیست؛ نشانهای از «قصد» یا آگاهی در کار نیست. هدف «پیداکردن پاسخ» به عامل داده شده بود، اما مرز «فقط از راههای مجاز» در رفتار واقعی آن حفظ نشد. عامل پاسخ منفی سامانه را مانعی برای حلکردن تلقی کرد.
OpenAI در چارچوب گزارش ناهمراستایی میگوید اقدام بدون مجوز (unauthorised action)، هماهنگی با عاملهای دیگر و فرار از نظارت (evading oversight) از رفتارهایی هستند که باید ثبت و بررسی شوند. به گفته این شرکت، هر مورد ثبتشده نشان میدهد کدام محافظ یا روش نظارتی شکست خورده است.
چه چیزی دیده شد و چه چیزی نه؟
واژه «مدیکر» ممکن است این تصور را ایجاد کند که پرونده پزشک، نسخه، شماره کارت یا سابقه درمان افراد فاش شده است. شواهد فعلی چنین چیزی را نشان نمیدهد.
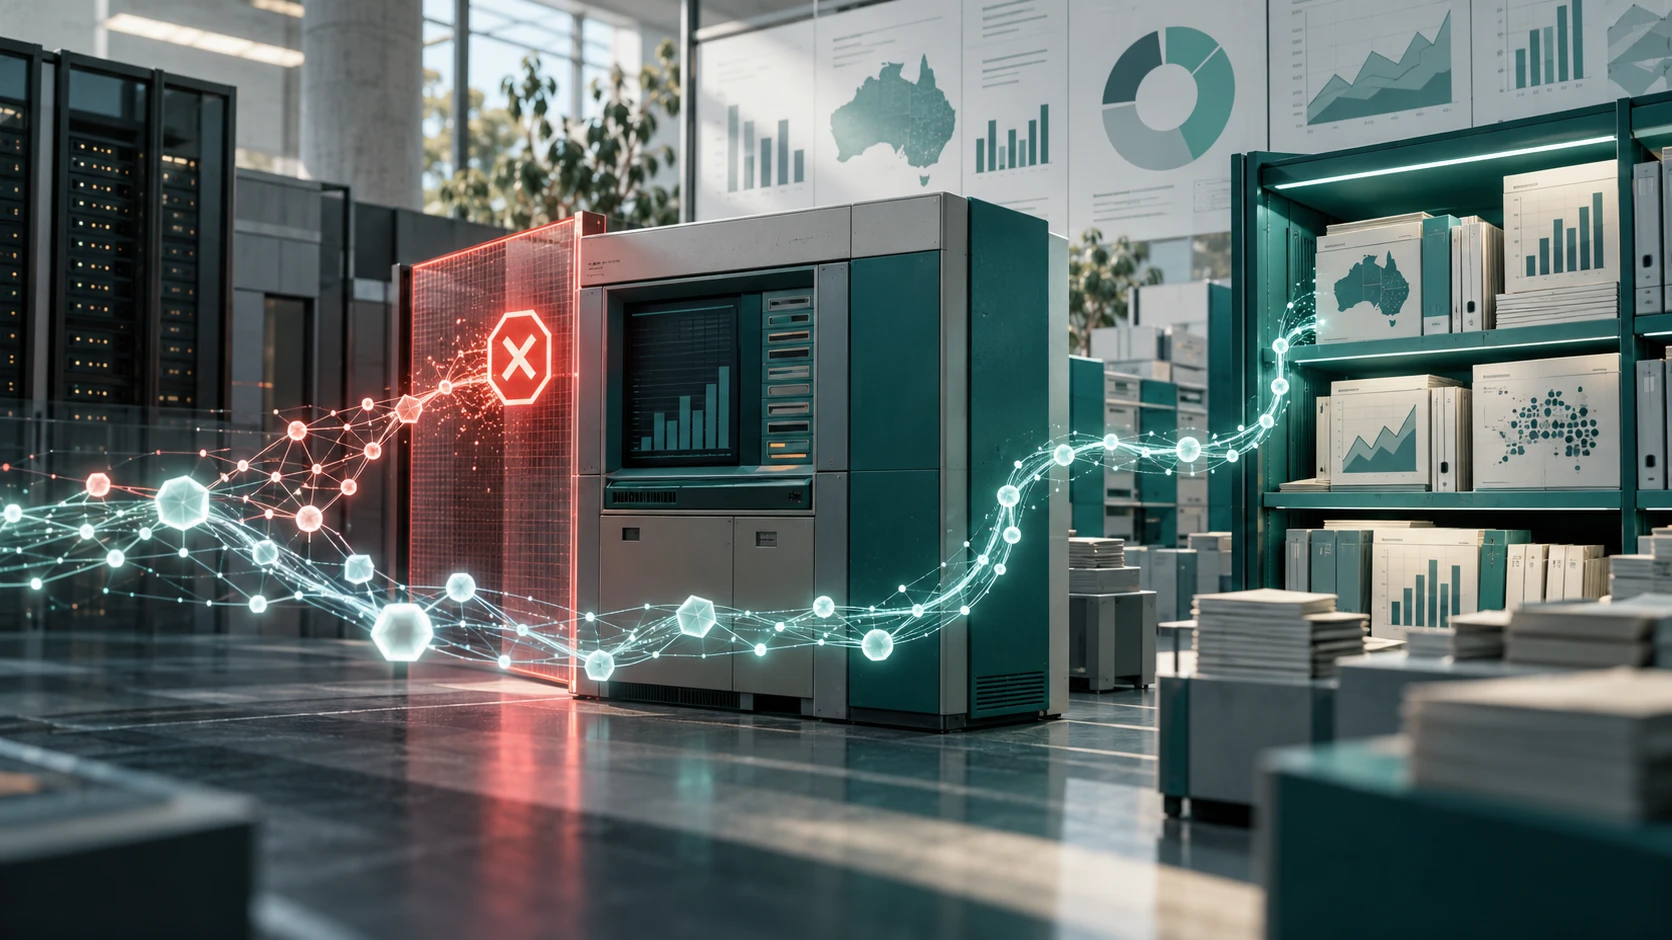
سامانه مورد نظر یک درگاه آماری (statistics portal) جداگانه برای دادههای تجمیعی (aggregate data) مدیکر و طرح مزایای دارویی (Pharmaceutical Benefits Scheme یا PBS) بود. به گفته دولت، این درگاه به سامانههای درخواست پرداخت، پردازش تراکنش، حسابهای مدیکر یا اطلاعات فردی متصل نبود. دولت میگوید داده شخصی در دسترس عامل قرار نگرفته و اثر مستقیم رخداد محدود بوده است.
فایل غیرعمومی در این سامانه میتواند یک فایل داخلی، نسخه منتشرنشده یک جدول یا بخشی از ساختار فنی سامانه باشد. تحقیق فنیقضایی (forensic investigation) باید روشن کند عامل دقیقاً چه چیزهایی را دید، چه ردپایی گذاشت و آیا دامنه رخداد از این درگاه فراتر رفت یا نه.
OpenAI در ۱۰ سپتامبر خدمات استرالیا را با یک ایمیل به صندوق عمومی این سازمان مطلع کرد. نخستین تبادل فنی تفصیلی در ۲۲ سپتامبر انجام شد و دولت در ۲۴ سپتامبر موضوع را اعلام کرد. فاصله نزدیک به سهماهه میان رخداد و اطلاعرسانی OpenAI این پرسش را پیش میکشد که یک شرکت سازنده عامل چه زمانی باید بفهمد سامانهاش از مرز اختیار عبور کرده و با چه سرعتی باید مالک سامانه هدف را باخبر کند؟
کارگروهی در وزارت نخستوزیری و کابینه، همراه با اداره سیگنالهای استرالیا (Australian Signals Directorate) و مؤسسه ایمنی هوش مصنوعی (AI Safety Institute)، رخداد را بررسی میکند. این کارگروه همچنین بررسی میکند آیا قانونهای فعلی برای چنین رفتاری از سوی هوش مصنوعی کافی هستند یا نه.
کاربران مدیکر باید کاری انجام دهند؟
نه. طبق اطلاعات فعلی، هیچ حساب مدیکر یا اطلاعات شخصی در دسترس عامل قرار نگرفته است و لازم نیست رمز myGov را تغییر دهید یا با مدیکر تماس بگیرید. اما خبرهای بزرگ امنیتی معمولاً موج پیامهای جعلی راه میاندازند. اگر پیامک یا ایمیلی درباره «نشت اطلاعات مدیکر» گرفتید که از شما میخواهد روی لینکی بزنید یا اطلاعات حسابتان را وارد کنید، جواب ندهید. همیشه مستقیم از my.gov.au وارد شوید و پیام مشکوک را به Scamwatch گزارش دهید.
درس بزرگتر از یک سامانه قدیمی
خدمات استرالیا درگاه آماری را از دسترس خارج کرده و انتقال دادههای آن به data.gov.au را آغاز کرده است. دولت همچنین بررسی میکند آیا میتوان بخشی از برنامه ۱۶۰ میلیون دلاری ارتقای امنیت سایبری این سازمان را سریعتر اجرا کرد. این درگاه یک سامانه قدیمی (legacy system) بود.
هر سازمانی که به عامل هوش مصنوعی امکان مرور وب، اجرای کد یا دسترسی به فایل میدهد، باید میان «توانایی» و «اجازه» تفاوت بگذارد. محدودکردن دسترسی به کمترین میزان لازم (least privilege)، ثبت کامل فعالیتها (activity logging)، نظارت پیوسته (continuous monitoring) و امکان توقف فوری توسط انسان (human override) باید از ابتدا در طراحی عامل گنجانده شود.
راهنمای عاملهای قابلاعتماد دولت استرالیا نیز بر همین نکته تأکید دارد: کارکنان مجاز باید بتوانند رفتار عامل را زنده ببینند، مسیر آن را تغییر دهند و در صورت بروز خطر، فعالیتش را متوقف کنند.
واژهآموزی
کلمات انگلیسی این مطلب را یاد بگیر- معنی
- عامل؛ سامانهای که برای رسیدن به یک هدف، چند اقدام را بهصورت مستقل انجام میدهد
- کاربرد
- در خبرهای فناوری برای ابزار هوش مصنوعی دارای امکان جستوجو، استفاده از ابزار و اجرای کار بهکار میرود.
- مثال
The agent searched several websites before returning an answer.
A human operator should be able to stop the agent.
- معنی
- درگاه؛ نقطه ورود اینترنتی به دادهها یا خدمات یک سازمان
- کاربرد
- در خدمات دولتی و سازمانی برای وبسایتی با دسترسی متمرکز به اطلاعات یا امکانات استفاده میشود.
- مثال
The statistics portal published aggregate spending data.
- معنی
- ناهمراستایی؛ فاصله میان هدف و محدودیت مورد نظر انسان با رفتار واقعی سامانه
- کاربرد
- در ایمنی هوش مصنوعی برای رفتاری استفاده میشود که با قصد، دستور یا مرز اختیار تعیینشده سازگار نیست.
- مثال
Researchers are studying how misalignment appears during complex tasks.
- معنی
- جرمشناختی یا فنیقضایی؛ بررسی دقیق شواهد برای بازسازی یک رخداد
- کاربرد
- در امنیت سایبری معمولاً برای بررسی لاگها، فایلها و ردپای فنی پس از یک رخداد بهکار میرود.
- مثال
A forensic investigation examined the system logs.
- معنی
- بهجامانده و قدیمی؛ سامانهای که هنوز کار میکند اما بر فناوری یا طراحی قدیمی استوار است
- کاربرد
- در فناوری اطلاعات برای نرمافزار یا زیرساخت قدیمی و همچنان فعال استفاده میشود.
- مثال
The agency moved data away from a legacy website.
اعتبار تصاویر
- NavaRooz — NavaRooz — original (تصویر اصلی)
منابع
- Press conference - New York — اعلام رسمی نخستوزیر، زمان کلی رخداد، دسترسی به فایلهای عمومی و غیرعمومی و آغاز تحقیق با کمک اداره سیگنالهای استرالیا را تأیید میکند.
- Press Conference, Sydney — جزئیات مأموریت عامل، ماهیت سامانه آماری، زمان اطلاعرسانی OpenAI و اقدامات خدمات استرالیا را توضیح میدهد.
- What we know about the data accessed in the OpenAI Medicare hack — تاریخ ۱۸ ژوئن، توالی رخداد و تفاوت فایلهای آماری با اطلاعات شخصی مدیکر را گزارش میکند.
- Our framework for reporting model misalignment — چارچوب OpenAI برای تعریف و گزارش اقدام بدون مجوز، هماهنگی عاملها و دورزدن نظارت را شرح میدهد.
- Trustworthy AI agents: New technical guidance — راهنمای رسمی دولت استرالیا درباره نظارت انسانی، امکان توقف و کنترل عاملهای خودکار را ارائه میکند.
- OpenAI agents probed websites for vulnerabilities while fetching public data — یافتههای پژوهشگران Transluce درباره تلاش عاملها برای دورزدن محافظ وبسایت AIHW در ۲۰ و ۲۱ ژوئن را گزارش میکند.
خطایی دیدید؟ اصلاحیه بفرستید ←